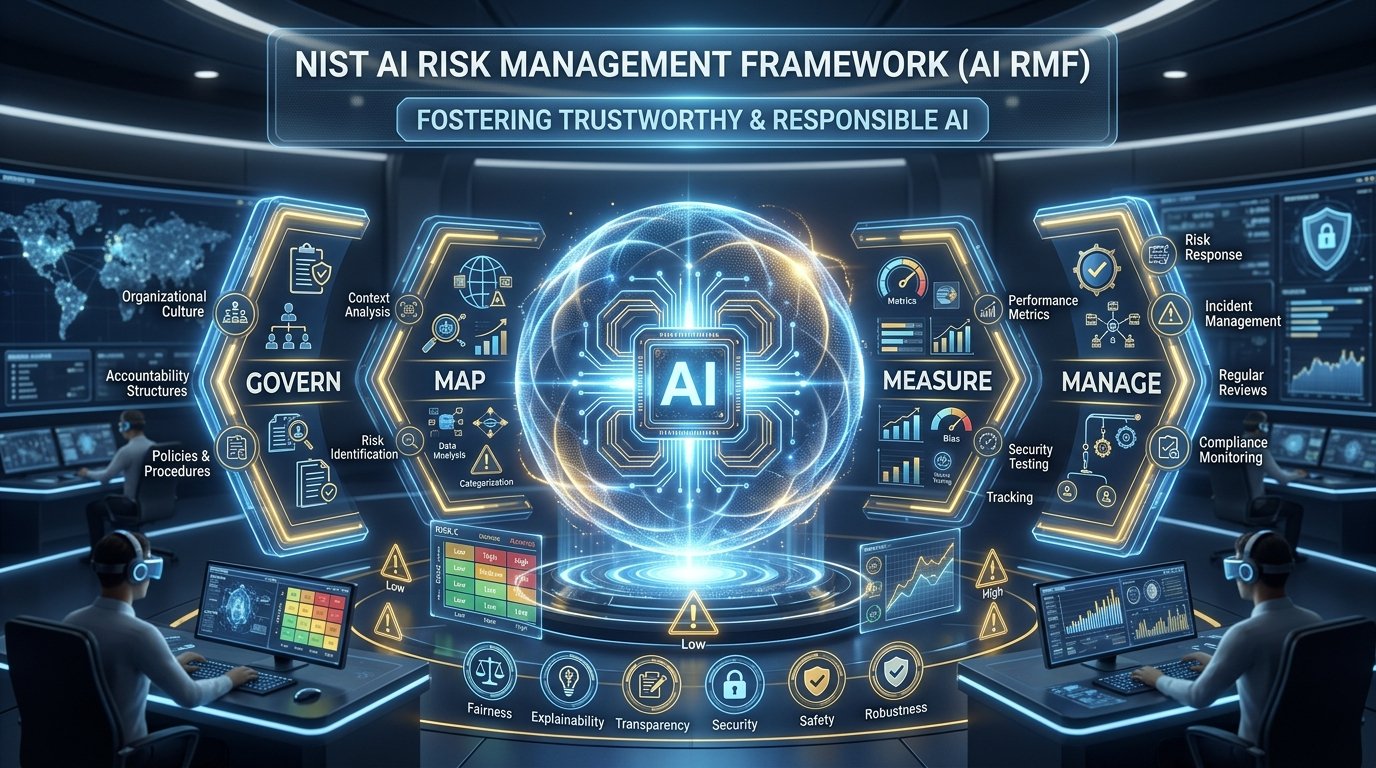
مع التسارع الهائل في دمج نماذج الذكاء الاصطناعي في القطاعات المصرفية، والصحية، والحكومية، لم يعد السؤال: "هل يعمل النموذج بكفاءة؟" بل أصبح: "هل هذا النظام آمن، موثوق، قابل للتفسير، وممتثل للتشريعات؟". إن إطلاق نظام ذكاء اصطناعي دون إطار حوكمة محكم يعرّض المؤسسة لمخاطر جسيمة تشمل: تسريب البيانات السرية، والتحيز التمييزي ضد فئات معينة، والغرامات التنظيمية الباهظة، والضرر البالغ بسمعة العلامة التجارية.
يُعد إطار إدارة مخاطر الذكاء الاصطناعي (NIST AI RMF 1.0) الصادر عن المعهد الوطني الأمريكي للمعايير والتقنية المعيار الأكثر شمولاً واعتماداً دولياً لبناء أنظمة ذكاء اصطناعي مسؤولة وجديرة بالثقة. في هذا الدليل العملي لطلاب مقرر حوكمة الذكاء الاصطناعي وفق إطار NIST في منصة INTXA، نستعرض كيفية تنزيل بنود الإطار على أرض الواقع في مؤسستك.
1. فلسفة الإطار: خصائص الذكاء الاصطناعي الموثوق (Trustworthy AI)#
لا يقتصر أمان النموذج على غياب الأعطال البرمجية، بل يحدد إطار NIST سبع سمات إلزامية يجب توافرها في أي نظام ذكاء اصطناعي مؤسسي:
1. الصلاحية والموثوقية (Valid & Reliable)
أن يؤدي النظام مهامه بدقة إحصائية مثبتة ومستقرة في ظل ظروف التشغيل المتغيرة دون انهيارات غير متوقعة.
2. السلامة والأمان (Safe, Secure & Resilient)
تحصين النظام ضد الهجمات السيبرانية واختراقات حقن الأوامر (Prompt Injection) وضمان عدم إلحاق الضرر بالأفراد أو الأنظمة.
3. الشفافية وقابلية التفسير (Transparent & Explainable)
إمكانية فهم الآلية المنطقية التي قادت النموذج لإصدار قرار معين، وتوثيق مصادر البيانات ومسارات المعالجة.
4. العدالة وتجنب التحيز (Fair with Harmful Bias Managed)
معايرة مخرجات النموذج لضمان عدم وجود أي تحيز تمييزي غير مبرر ضد أي عرق أو جنس أو خلفية اجتماعية واقتصادية.
2. الركائز الأربع لإطار NIST AI RMF (Core Functions)#
تنتظم حوكمة المخاطر في إطار NIST عبر أربع وظائف رئيسية متكاملة تعمل كحلقة تحسين مستمرة:
العمل العشوائي دون إطار حوكمة
- ترك المطورين يربطون النماذج بقواعد البيانات دون تدقيق أمني
- غياب أي سجل مركزي لجميع نماذج الذكاء الاصطناعي المستخدمة في الشركة
- عدم وجود خطة استجابة عند وقوع هلوسة أو تسريب لبيانات العملاء
التطبيق المؤسسي لإطار NIST AI RMF
- سياسات معتمدة ومسؤوليات محددة لفريق الحوكمة (Govern)
- خريطة مخاطر مفصلة لكل تطبيق وحالة استخدام (Map)
- قياس كمي دوري للتحيز والدقة والأمان (Measure)
- إجراءات تحكم وتتبع وتدخل بشري مستمر (Manage) | امتثال مؤسسي كامل
3. خطوات تطبيق إطار NIST في مؤسستك (Step-by-Step)#
الوظيفة الأولى: الحوكمة (GOVERN)
تأسيس ثقافة تنظيمية لإدارة المخاطر. يشمل ذلك: تشكيل لجنة حوكمة الذكاء الاصطناعي، وتحديد وثيقة "شهية المخاطر" (Risk Appetite)، وتعيين المسؤول القانوني والتقني عن كل نظام، وإلزام الموظفين بسياسات استخدام مقبولة (Acceptable Use Policy).
الوظيفة الثانية: التعيين والتوصيف (MAP)
حصر كافة أنظمة ونماذج الذكاء الاصطناعي في سجل أصول مركزي (AI Asset Inventory). تحديد سياق الاستخدام الدقيق، والبيانات المستخدمة، والفئات المستفيدة والمتأثرة، ورسم خريطة بالمخاطر المحتملة لكل نظام على حدة.
الوظيفة الثالثة: القياس والتقييم (MEASURE)
استخدام أدوات ومقاييس كمية ونوعية لاختبار النماذج قبل النشر. يشمل ذلك: اختبارات الاختراق الأحمر (Red Teaming)، ومقاييس التحيز الإحصائي، واختبارات المتانة ضد الهجمات، وتوثيق نتائج الاختبارات في تقارير تدقيق رسمية.
الوظيفة الرابعة: الإدارة والتحكم (MANAGE)
تطبيق ضوابط أمنية في بيئة الإنتاج: وضع حواجز حماية (Guardrails)، وفرض مراجعة بشرية للقرارات الحساسة، وإعداد خطة استجابة سريعة للحوادث (Incident Response Plan) لإيقاف أي نموذج يتجاوز الحدود المسموحة.
4. مصفوفة تقييم مخاطر أنظمة الذكاء الاصطناعي#
| مستوى التأثير / الاحتمالية | احتمالية منخفضة | احتمالية متوسطة | احتمالية عالية |
|---|---|---|---|
| تأثير حرج (مخاطر قانونية أو حياة أفراد) | مخاطرة متوسطة: تتطلب مراجعة بشرية دورية | مخاطرة عالية: تتطلب موافقة مجلس الإدارة وحواجز صارمة | مخاطرة غير مقبولة: يُحظر إطلاق النظام |
| تأثير متوسط (تراجع كفاءة أو شكاوى عملاء) | مخاطرة مقبولة مع مراقبة روتينية | مخاطرة متوسطة: تطبيق اختبارات قياس شهرية | مخاطرة عالية: تحسين بيانات التدريب وإعادة الفحص |
| تأثير طفيف (أخطاء صياغة غير جوهرية) | مخاطرة مهملة: اعتماد فوري | مخاطرة منخفضة مع تنبيه المستخدم | مخاطرة متوسطة: تحديث التوجيهات والأوامر |
5. اختبار تحصيلي في حوكمة الذكاء الاصطناعي#
اختبر فهمك
وفق إطار NIST AI RMF، ما هي الوظيفة الأساسية التي تربط بين جميع وظائف الإطار وتحدد السياسات والمسؤوليات التنظيمية داخل المؤسسة؟
شرح: وظيفة GOVERN هي المظلة العليا التي تضع القواعد والسياسات وثقافة المؤسسة وتوزع المسؤوليات، والتي بدونها تفقد الوظائف الأخرى (Map و Measure و Manage) إطارها الاستراتيجي.
أسئلة شائعة (FAQ)#
ما هو الفرق الجوهري بين إطار NIST AI RMF وقانون الاتحاد الأوروبي (EU AI Act)؟#
إطار NIST هو إطار إرشادي طوعي يعتمد على أفضل الممارسات الهندسية وإدارة المخاطر، ويتميز بمرونة هائلة للتطبيق في أي شركة عالمية. أما قانون الاتحاد الأوروبي (EU AI Act) فهو تشريع قانوني ملزم يفرض غرامات مالية ضخمة ويصنف الأنظمة حسب درجات الخطورة الإلزامية. ومع ذلك، فإن الامتثال لإطار NIST يعتبر أفضل تجهيز تقني للامتثال للقانون الأوروبي.
هل يحتاج تطبيق إطار NIST إلى ميزانيات ضخمة لا تقدر عليها الشركات الناشئة؟#
لا؛ صُمم الإطار ليكون قابلاً للتدرج (Scalable). تستطيع الشركة الناشئة البدء بنموذج مبسط لحصر الأصول، وتطبيق سياسة حماية بيانات بسيطة، ووضع حواجز حماية أساسية دون الحاجة لاستثمارات مالية ضخمة.
كيف ندمج إطار NIST مع الممارسات التقنية للـ DevOps؟#
عبر ما يُعرف اليوم بـ MLOps / SecOps Governance؛ حيث تُدمج اختبارات الأمان والقياس (Measure) كجزء من خطوط البناء والاختبار التلقائي (CI/CD Pipelines)، بحيث يرفض النظام نشر أي تحديث للنموذج إذا تجاوز معدل الهلوسة حداً معيناً.